SABINE FRÖMLING CONSULTING · OT-SECURITY · NIS2 · ISO 27001SABINE FRÖMLING CONSULTING · OT SECURITY · NIS2 · ISO 27001

SPRINGER VIEWEG — 1. AUFLAGE — JETZT ERHÄLTLICHSPRINGER VIEWEG — GERMAN EDITION — AVAILABLE NOW

ISMS für die Industrie

Der Praxisratgeber

Der Praxisratgeber für ein Informationssicherheits-Managementsystem, das den Kontakt mit dem Shopfloor übersteht — von ISO 27001 und NIS2 bis zur gelebten OT-Security. Jedes Kernkapitel verbindet die Norm mit einer Dokumentenvorgabe und einem OT-Praxis-Transfer.The German-language practitioner's guide to building an information security management system that survives contact with the shop floor — from ISO 27001 and NIS2 to hands-on OT security. Every core chapter pairs the standard with a document blueprint and an OT practice transfer.

Auch als Onlinekurs auf iversityAlso available as a German online course
Buchcover: ISMS für die Industrie – Der Praxisratgeber von Sabine Frömling, Springer Vieweg
Springer Vieweg · 1. Auflage · jetzt erhältlichSpringer Vieweg · 1st edition · available now

Jetzt bestellen:Order now: Springer · Amazon · Thalia · Orell Füssli · bücher.de · Hugendubel · Lehmanns · Dussmann · Beck-Shop

NORMEN & FRAMEWORKSFRAMEWORKS ISO/IEC 27001:2022 IEC 62443 NIS2 / KRITIS BSI IT-Grundschutz NIST CSF 2.0

Das BuchThe book

Methode statt Papierwerk.Method, not paperwork.

Industrieunternehmen scheitern an der Informationssicherheit nicht am Mangel an Normen — sie scheitern an der Lücke zwischen Norm und Anlage. Dieser Ratgeber schließt sie mit einem konsistenten Drei-Säulen-Muster in jedem Kernkapitel:Industrial companies don't fail at information security for lack of standards — they fail in the gap between the standard and the plant. This guide closes that gap with a consistent three-pillar pattern in every core chapter:

I.

NormStandard

Was ISO/IEC 27001, IEC 62443 und NIS2 tatsächlich fordern — gelesen durch die industrielle Brille, nicht die des Rechenzentrums.What ISO/IEC 27001, IEC 62443 and NIS2 actually require — read through an industrial lens, not a data-centre one.

II.

DokumentenvorgabeDocument blueprint

Eine konkrete Struktur für das Nachweisdokument: Scope, Richtlinien, SoA, Risikoregister und mehr — bereit zur Anpassung.A concrete structure for the deliverable that proves it: scope, policies, SoA, risk register and more — ready to adapt.

III.

OT-Praxis-TransferOT practice transfer

Wo IT-Logik in der Fertigung bricht — und was stattdessen funktioniert, von Patch-Fenstern bis Safety-Verriegelungen.Where IT logic breaks on the shop floor — and what works instead, from patch windows to safety interlocks.

Geschrieben fürWritten for CISOs und Informationssicherheitsbeauftragte, ISMS- und Compliance-Manager, OT- und Automatisierungsingenieure, Auditoren und Berater.CISOs and information security officers, ISMS and compliance managers, OT and automation engineers, auditors and consultants.

Verwandte, aber nicht identische Schutzziele: IT fokussiert Vertraulichkeit, Integrität und Verfügbarkeit; OT zusätzlich die Sicherheit von Mensch, Anlage und physischem Prozess.Related, but not identical security objectives: IT focuses on confidentiality, integrity and availability; OT also protects people, plant operations and the physical process.
ISO 27001
Systematisch steuern und belastbar nachweisen.
ISO 27001
Govern systematically and build reliable evidence.
NIS2
Verantwortung, Risiko und Umsetzung zusammenbringen.
NIS2
Connect accountability, risk and implementation.

InhaltsverzeichnisTable of contents

Alle 28 Kapitel sind einzeln bei Springer Nature indexiert und über einen persistenten DOI referenzierbar. Klicken Sie auf einen Kapiteltitel für Abstract, bibliografische Angaben und Zugriffsmöglichkeiten.All 28 chapters are individually indexed by Springer Nature and can be referenced via persistent DOI. Select a chapter title for its abstract, bibliographic details and access options.

Teil I — Methodik und GrundlagenPart I — Method and foundations

Teil II — Praxis-ToolboxPart II — Practice toolbox

Inhaltsverzeichnis der veröffentlichten 1. Auflage.The published book is written in German. Chapter titles are shown here in English translation.


Der Onlinekurs zum BuchThe book's online course

iversitySpringer Nature

Vom Buch in die Praxis.From the book to the plant.

ISMS für die Industrie – Der Praxisratgeber

Der deutschsprachige Onlinekurs zum Buch: Ich zeige, worauf es bei einem OT-fähigen ISMS ankommt – mit Videos, Quizfragen und einem Arbeitsblatt für den Praxistransfer.The German-language online course accompanying the book. I explain the foundations of an OT-ready ISMS through videos, quiz questions and a practical worksheet.

  • 58 Minuten58 minutes
  • DeutschIn German
  • TeilnahmezertifikatCertificate of participation
  • IT-Security trifft OTIT security meets OT

    Warum Sicherheitskonzepte aus der Office-IT in der Werkshalle an Grenzen stoßen.Why office IT security approaches reach their limits on the shop floor.

  • Kronjuwelen erkennenIdentify the crown jewels

    Kritische OT-Assets über Business-Impact-Analyse und Crown-Jewels-Bewertung priorisieren.Prioritise critical OT assets through business impact analysis and crown-jewels assessment.

  • Fernwartung absichernSecure remote maintenance

    Fernzugriffe als zentralen Angriffspfad verstehen und kontrolliert gestalten.Understand remote access as a key attack path and establish controlled access.

Companion-Tools

Sechs kostenlose Tools. Ohne Anmeldung.Six free tools. English mode, no sign-up.

Jedes Tool vertieft ein Kapitel des Ratgebers: browserbasiert, herstellerneutral und workshoptauglich. Kapitelnummern verweisen auf die zugehörigen Abschnitte des Buches; alle Tools sind zweisprachig (DE/EN).Each tool deepens one chapter of the guide: browser-based, vendor-neutral and ready to use in workshops. Chapter numbers reference the corresponding sections of the book; all links below open the English versions.

Von der Governance in die Werkhalle: Sicherheitskontrollen, Anlagenübersicht und praktische Umsetzung im Betrieb.From governance into the plant: security controls, asset visibility and practical implementation in operations.

Kap. 3.5ch. 3.5

Crown-Jewels-CompanionCrown Jewels Companion

Die kritischsten OT-Assets methodisch identifizieren und priorisieren — Begleiter zur Kronjuwelen-Analyse.Methodically identify and prioritise the most critical OT assets — companion to the crown-jewels analysis.

Tool öffnen →Open tool →

Kap. 8.4ch. 8.4

OT-Tabletop-GeneratorOT Tabletop Generator

Realistische Tabletop-Übungsszenarien für das OT-Vorfallmanagement erzeugen — den Ernstfall trainieren, bevor er eintritt.Generate realistic tabletop exercise scenarios for OT incident management — train for the emergency before it happens.

Tool öffnen →Open tool →

Kap. 9ch. 9

No-Touch-RegisterNo-Touch Register

Containment-Governance für OT-Vorfälle: dokumentieren, welche Systeme niemals automatisch isoliert oder abgeschaltet werden dürfen.Containment governance for OT incidents: record which systems must never be automatically isolated or shut down.

Tool öffnen →Open tool →

Kap. 22ch. 22

OT-Fernzugriffs-KriterienkompassOT Remote Access Compass

Anforderungen an sicheren Fernzugriff definieren und Lösungskandidaten strukturiert bewerten — entlang IEC 62443-3-3, ISO/IEC 27001, NIST CSF 2.0 und NIS2.Define requirements for secure remote access and assess candidate solutions in a structured way — along IEC 62443-3-3, ISO/IEC 27001, NIST CSF 2.0 and NIS2.

Tool öffnen →Open tool →

Kap. 22.2ch. 22.2

JIT-Fernwartungs-FahrplanJIT Remote Maintenance Roadmap

Just-in-Time-Fernwartung entlang des Vier-Stufen-Modells planen: Zugriff nur bei Bedarf — nachvollziehbar und zeitlich begrenzt.Plan just-in-time remote maintenance along the four-stage model: access only when needed — traceable and time-boxed.

Tool öffnen →Open tool →

Resilienzresilience

Island-Mode-72h-StresstestIsland Mode 72h Stress TestNEUNEW

Ein Testprogramm für die Frage, ob kritische Prozesse 72 Stunden autark laufen können — von Credential-Caches bis Offline-Backups.A test programme for whether critical processes can run autonomously for 72 hours — from credential caches to offline backups.

Tool öffnen →Open tool →

Alle Tools sind offen auf GitHub veröffentlicht und laufen vollständig im Browser — es verlassen keine Daten Ihren Rechner.All tools are published openly on GitHub and run entirely in the browser — no data leaves your machine.


FachbeiträgeArticles

Publiziert auf drei Kontinenten.Published across three continents.

Regelmäßige Beiträge zu Cybersecurity, OT-Governance und Compliance für führende Fachmedien: die Foundry-Titel CSO Online (englisch und deutsch), Computerwoche, CIO.de und Computerworld España, syndiziert an ITWorld Korea, sowie it-daily, die <kes>, die Fachzeitschrift für Informationssicherheit, und weiteren Fachmedien. Die Sprache jedes Beitrags ist gekennzeichnet.Regular contributions on cybersecurity, OT governance and compliance for leading specialist publications: Foundry titles including CSO Online (English and German), Computerwoche, CIO.de and Computerworld España, syndicated to ITWorld Korea, as well as it-daily, <kes>, the German information security journal, and other specialist publications. The language of each piece is tagged.

2026

[DE] Wie hybride Angriffe Unternehmen unter Druck setzen Computerwoche, 26. Oktober 2026 · 9 Min.Computerwoche, October 26, 2026 · 9 min.Wie Cyberangriffe, Sabotage und Desinformation auch Unternehmen außerhalb der Rüstungsindustrie treffen können. Der Beitrag zeigt, weshalb gemeinsame Abhängigkeiten, belastbare Ausweichwege, klare Entscheidungsbefugnisse und verlässliche Krisenkommunikation zusammen betrachtet werden müssen.How cyberattacks, sabotage and disinformation can affect companies beyond the defence industry. The article explains why shared dependencies, reliable fallback options, clear decision-making authority and credible crisis communication need to be considered together.NEUNEW

[DE] Wer KI-Agenten handeln lässt, muss Grenzen setzen IT-Director · Gastbeitrag · Springer ProfessionalIT-Director · Guest contribution · Springer ProfessionalÜber Identitäten, Berechtigungen und prüfbare Aktionen agentischer KI.On identities, permissions and auditable actions in agentic AI.Zum IT-Director E-Magazin →Read the IT-Director e-magazine →NEUNEW

[DE] Niemand hat der SPS von Post-Quanten-Kryptografie erzählt it-daily, 22. Oktober 2026 · 4 Min.it-daily, October 22, 2026 · 4 min.Industriesteuerungen laufen oft länger als ihre kryptografischen Verfahren sicher bleiben. Der Beitrag zeigt, warum Firmwareprüfung, Kryptoagilität und verbindliche Migrationswege bereits in die Beschaffung gehören – mit fünf Fragen für das Lastenheft.Industrial controllers often outlast the cryptographic algorithms that protect them. The article explains why firmware verification, crypto agility and agreed migration paths belong in procurement requirements, with five questions for the specification.NEUNEW

[DE] CVSS 9,8 und trotzdem nicht zuerst patchen it-daily, 21. Oktober 2026 · 4 Min.it-daily, October 21, 2026 · 4 min.Warum der höchste CVSS-Wert in der OT nicht automatisch den nächsten Patch bestimmt. Fünf Fragen verbinden tatsächliche Zugangswege, Ausnutzung und Prozessfolgen mit dem Risiko der Änderung – und zeigen, wann eine Zugriffssperre oder ein Notfallchange Vorrang hat.Why the highest CVSS score does not automatically determine the next OT patch. Five questions connect actual access paths, exploitation and process consequences with the risk of the change itself, showing when restricting access or making an emergency change takes priority.NEUNEW

[EN] When defrost becomes sabotage: 3 OT lessons from France’s supermarket attack CSO Online, 20. Oktober 2026 · 9 Min.CSO Online, October 20, 2026 · 9 min.Der Angriff auf französische Supermärkte zeigt, wie Fernwartung und reguläre Steuerungsfunktionen zur Sabotage genutzt werden können. Drei OT-Lehren zu Dienstleisterzugängen, wirksamen Alarmketten und dem Umgang mit abgekündigten Steuerungen.The attack on French supermarkets shows how remote access and ordinary controller functions can enable sabotage. Three OT lessons on contractor access, effective alert and response chains, and managing controllers that are no longer supported.NEUNEW

[DE] Wenn Virenschutz den Industrie-PC ausbremst it-daily, 20. Oktober 2026 · 5 Min.it-daily, October 20, 2026 · 5 min.Schutzsoftware kann alte Industrie-PCs so belasten, dass die Bedienung der Anlage leidet. Der Beitrag zeigt, wie Betreiber Leistung, Verträglichkeit und automatische Reaktionen prüfen – und warum auch ein portabler Scanner Ressourcen braucht.Security software can place enough load on ageing industrial PCs to impair plant operation. The article explains how operators can test performance, compatibility and automated responses, and why portable scanners also consume system resources.NEUNEW

[DE] 8.000 Humanoide für Shanghai: Wer hat die Kontrolle? it-daily, 20. Oktober 2026 · 6 Min.it-daily, October 20, 2026 · 6 min.Beobachtungen von der CIIF in Shanghai: Was humanoide Roboter heute leisten und welche Software ihre Arbeit koordiniert. Der Beitrag verbindet Messepraxis mit Fragen zu Berechtigungen, Cloud-Abhängigkeiten, sicheren Änderungen und dem Verhalten bei Ausfällen.Observations from CIIF in Shanghai: what humanoid robots can do today and which software coordinates their work. The article connects demonstrations on the exhibition floor with questions about permissions, cloud dependencies, controlled changes and behaviour during outages.NEUNEW

[DE] Kann ein Hacker in Deutschland das Licht ausmachen? Computerwoche, 19. Oktober 2026 · 11 Min.Computerwoche, October 19, 2026 · 11 min.Welche Cyberangriffe die Stromversorgung gefährden können, was das deutsche Verbundnetz abfängt und wo neue Angriffsflächen entstehen. Der Beitrag ordnet die Risiken ein und zeigt, was Unternehmen für Stromausfälle und den eigenen Notbetrieb vorbereiten sollten.Which cyberattacks can threaten the power supply, what the German interconnected grid can absorb and where new attack surfaces are emerging. The article puts the risks into perspective and outlines how companies should prepare for power outages and emergency operations.NEUNEW

[DE] Zehn Maßnahmen für NIS2 in der OT it-daily, 14. Oktober 2026 · 4 Min.it-daily, October 14, 2026 · 4 min.Zehn praktische Maßnahmen für NIS2 in der Betriebstechnik: von kritischen Anlagen und klaren Entscheidungsbefugnissen über kontrollierte Fernwartung bis zum getesteten Wiederanlauf. Im Mittelpunkt stehen umsetzbare Schritte, die den sicheren Produktionsbetrieb berücksichtigen.Ten practical measures for NIS2 in operational technology: from identifying critical assets and assigning decision-making authority to controlling remote access and testing recovery. The focus is on actionable steps that account for safe production operations.NEUNEW

[DE] Wenn die Autofabrik zum Rüstungswerk wird, steigt das Cyberrisiko Computerwoche, 12. Oktober 2026 · 10 Min.Computerwoche, October 12, 2026 · 10 min.Neue Rüstungsaufträge verändern die Bedrohungslage, auch wenn die Produktionstechnik gleich bleibt. Der Beitrag zeigt, warum Unternehmen OT-Risiken, Dienstleisterzugänge und den sicheren Wiederanlauf bereits vor der Auftragszusage neu bewerten müssen.New defence contracts change the threat landscape even when production technology stays the same. The article explains why companies need to reassess OT risks, service provider access and safe recovery before accepting an order.

[DE] Cloud-Exit ohne Aktionismus: Fünf Nachweise, die echte Wechselbarkeit belegen it-daily, 19. September 2026.it-daily, September 19, 2026.Ein Cloud-Exit funktioniert erst, wenn Abhängigkeiten, Vertrag, Datenübernahme, Wiederherstellung und der Wechsel selbst überprüft sind. Der Beitrag zeigt fünf konkrete Nachweise für echte Wechselbarkeit.A cloud exit works when dependencies, contract terms, data migration, recovery and the switch itself have been tested. The article sets out five concrete checks for genuine portability.

[DE] Kann die Produktion weiterlaufen, wenn die Konzern-IT kompromittiert ist? it-daily, 17. September 2026.it-daily, September 17, 2026.Wie lange kann ein Werk ohne vertrauenswürdige Konzern-IT produzieren? Der Beitrag zeigt, wie unabhängige Zugänge, erprobte Wiederherstellung und klare Betriebsgrenzen den Inselbetrieb absichern – und wie ein 72-Stunden-Test versteckte Abhängigkeiten aufdeckt.How long can a plant keep producing without trusted corporate IT? The article explains how independent access, tested recovery and clear operating limits support island mode – and how a 72-hour test exposes hidden dependencies.

[DE] Wenn der eigene Security-Stack zur Angriffsfläche wird Computerwoche, 10. September 2026 · 8 Min.Computerwoche, September 10, 2026 · 8 min.Warum EDR, Schwachstellenscanner, SIEM und automatische Updates selbst zur Angriffsfläche werden können. Der Beitrag zeigt, weshalb Privilegien, Vertrauensbeziehungen, Update-Ketten und die Autonomie von Sicherheitswerkzeugen eigene Kontrollen brauchen.Why EDR, vulnerability scanners, SIEM and automatic updates can themselves become an attack surface. The article explains why the privileges, trust relationships, update chains and autonomy of security tools require their own controls.

[EN] CISA tells operators to harden Siemens S7 PLCs. Here’s how to do it without disrupting production CSO Online, 8. September 2026 · 8 Min.CSO Online, September 8, 2026 · 8 min.Wie Betreiber Siemens-S7-Steuerungen härten, ohne HMI-, Engineering-, Remote-I/O- oder andere Produktionsabhängigkeiten unbeabsichtigt zu unterbrechen. Der Beitrag zeigt, wie sich die Empfehlungen mit einer Prüfung der Abhängigkeiten, einem geplanten OT-Change und einem überprüfbaren Rollback umsetzen lassen.How operators can harden Siemens S7 PLCs without unintentionally breaking HMI, engineering, remote-I/O or other production dependencies. The article explains how dependency checks, a planned OT change and a verifiable rollback path turn hardening guidance into operational practice.

[EN] When the patch tsunami meets the maintenance window. CSO Online, 2. September 2026 · 8 Min.CSO Online, September 2, 2026 · 8 min.KI beschleunigt die Schwachstellenfindung auf Maschinengeschwindigkeit, während OT-Patching an Wartungsfenstern, OEM-Freigaben und Betriebsrisiken gebunden bleibt. Der Beitrag zeigt, wie Betreiber die wachsende Lücke mit risikobasierter Priorisierung, kompensierenden Kontrollen und belastbarem Change Management beherrschen.AI can find flaws in hours, but factories cannot patch that fast. The article shows how OT teams can manage the widening gap with risk-based prioritisation, compensating controls and disciplined change management.

[DE] Wenn die Bundesnetzagentur den Strom drosselt. Computerwoche, 28. August 2026.Computerwoche, August 28, 2026.

[DE] DDoS für 5 Dollar: Wie Miet-Hacker ganze Unternehmen lahmlegen CIO.de, 28. August 2026 · 12 Min.CIO.de, August 28, 2026 · 12 min.Wie gemietete DDoS-Angriffe und IoT-Botnetze die Verfügbarkeit von Unternehmen bedrohen. Der Beitrag erläutert Angriffsarten, technische Zusammenhänge und Maßnahmen zum Schutz von Netzwerken und Online-Diensten.How rented DDoS attacks and IoT botnets threaten business availability. The article explains attack types, the underlying technology and measures to protect networks and online services.

[DE] Die Schwachstelle wird billig, der Stillstand bleibt teuer. it-daily, 20. August 2026.it-daily, August 20, 2026.

[DE] Die 5 gefährlichsten Sätze in Industrieunternehmen. Computerwoche, 19. August 2026.Computerwoche, August 19, 2026.

[EN] The Minnesota attackers may hold a better backup of your plant than you do. CSO Online, 4. August 2026.CSO Online, August 4, 2026.

[EN] The containment paradox: Why your ransomware playbook has the wrong people in charge. CSO Online, 27. Juli 2026.CSO Online, July 27, 2026.

[ES] La paradoja de la contención: por qué su plan contra el ‘ransomware’ pone a las personas equivocadas al mando. Computerworld España, 27. Juli 2026.Computerworld España, July 27, 2026.Spanische Ausgabe von „The containment paradox“.Spanish edition of “The containment paradox”.

[DE] OT-Sicherheit: Der Fernwartungszugang, den niemand mehr kennt. Computerwoche, 20. Juli 2026.Computerwoche, July 20, 2026.OT security: the forgotten remote maintenance access that may still provide a hidden path into production.

[DE] Dotcom-Blase und KI-Boom im Vergleich. CIO.de, 10. Juli 2026.CIO.de, July 10, 2026.The dotcom bubble vs. the AI boom: parallels, differences — and three tests for your AI portfolio.

[EN] Agentic AI identity: A 6-stage maturity model for non-human identities. CSO Online, 9. Juli 2026.CSO Online, July 9, 2026.

[DE] „Läuft seit 15 Jahren ohne Zwischenfall“. <kes> Informationssicherheit, 7. Juli 2026.<kes> Informationssicherheit, July 7, 2026.Running for 15 years without incident: why external service providers are the biggest risk to production networks.

[DE] Wo die souveräne Cloud Sinn macht – und wo nicht. Computerwoche, 30. Juni 2026.Computerwoche, June 30, 2026.Sovereign cloud, private cloud or hyperscaler: a workload-level decision guide.

[DE] Der blinde Fleck der europäischen Industrie. Computerwoche, 26. Juni 2026.Computerwoche, June 26, 2026.Opinion: compliant, certified — and vulnerable nonetheless. The reality in many European industrial companies.

[EN] Sovereign cloud won't fix your AI risk — identity governance will. CSO Online, 15. Juni 2026.CSO Online, June 15, 2026.

[EN] Why your AI strategy stops where the PLC starts: Hard lessons from the OT frontlines. CSO Online, 22. Mai 2026.CSO Online, May 22, 2026.

[DE] Third Party Risk Management: So vermeiden Sie Compliance-Unheil. Computerwoche, 29. April 2026 · 5 Min. (Neuauflage)Computerwoche, April 29, 2026 · 5 min. (republished)

[EN] The OT security time bomb: Why legacy industrial systems are the biggest cyber risk nobody wants to fix. CSO Online, 10. März 2026.CSO Online, March 10, 2026.
2025

[KO] CISO의 소프트 스킬, 이제는 없으면 안 되는 '파워 스킬'로. ITWorld Korea, 16. Dezember 2025.ITWorld Korea, December 16, 2025.Korean edition: CISO soft skills are now indispensable "power skills".Koreanische Ausgabe: CISO-Soft-Skills sind heute unverzichtbare „Power Skills“.

[EN] The 5 power skills every CISO needs to master in the AI era. CSO Online, 15. Dezember 2025.CSO Online, December 15, 2025.

[EN] What keeps CISOs awake at night — and why Zurich might hold the cure. CSO Online, 24. November 2025.CSO Online, November 24, 2025.

[EN] OT security: Why it pays to look at open source. CSO Online, 11. September 2025.CSO Online, September 11, 2025.

[KO] 컴플라이언스 위기를 막는 가장 확실한 전략, 서드파티 리스크 관리. ITWorld Korea, 4. Juli 2025.ITWorld Korea, July 4, 2025.Korean edition: The most reliable strategy against compliance crises — third-party risk management.Koreanische Ausgabe: Die sicherste Strategie gegen die Compliance-Krise — Third-Party-Risk-Management.

[EN] Third-party risk management: How to avoid compliance disaster. CSO Online, 3. Juli 2025.CSO Online, July 3, 2025.

[DE] OT-Security: Warum der Blick auf Open Source lohnt. CSO Online (deutsch), 15. April 2025.CSO Online (German), April 15, 2025.

Printausgaben & in VorbereitungPrint editions & forthcoming

10/2026Mehr als Papier: Wie sich Security wirklich nachweisen lässt — DuD – Datenschutz und Datensicherheit, Print-Ausgabe 10/2026. Der angenommene Beitrag zeigt anhand einer Evidence Chain, wie sich die Wirksamkeit von Sicherheitsmaßnahmen in industriellen Umgebungen belegen lässt. — DuD – Datenschutz und Datensicherheit, print issue 10/2026. This accepted article uses an evidence chain to show how the effectiveness of security controls can be demonstrated in industrial environments.
5/2026Die unterschätzte Achillesferse der OT: das Dienstleister-Vertrauen — IT-SICHERHEIT, Print-Ausgabe 5/2026. — IT-SICHERHEIT, print issue 5/2026.
5/2026Verantwortung ohne Einfluss: Warum das CISO-Mandat neu verhandelt werden muss — IT-SICHERHEIT, Print-Ausgabe 5/2026. Über die Lücke zwischen der Verantwortung des CISO und seinen tatsächlichen Entscheidungsrechten. — IT-SICHERHEIT, print issue 5/2026. On the gap between a CISO's responsibilities and actual decision-making authority.
5/2026Von Ausnahmefalle bis „zu spät für Änderungen“: Warum Compliance im Betrieb erodiert — <kes>, Print-Ausgabe 5/2026. Über vier Wege, auf denen Kontrollen im Arbeitsalltag ihre Wirkung verlieren. — <kes>, print issue 5/2026. On four ways security controls lose their effectiveness in day-to-day operations.
EINGEREICHTSUBMITTEDMFA auf dem Shop Floor: Wenn Passkeys auf RADIUS treffen — bei iX eingereicht. Der Beitrag untersucht, wie moderne MFA-Verfahren mit industriellen Altprotokollen, gewachsenen Authentifizierungswegen und den Verfügbarkeitsanforderungen der Produktion zusammengebracht werden können. — submitted to iX. The article examines how modern MFA methods can be reconciled with industrial legacy protocols, established authentication paths and the availability requirements of production environments.
IN VORBEREITUNGIN PREPARATIONDas ISMS schützt Daten – aber wer schützt Menschen vor KI-Entscheidungen? — <kes> online — <kes> online

Presse & MediaPress & Media

Wenn Cybersecurity
physisch wird.
When cybersecurity
becomes physical.

Sabine Frömling

Unabhängige IT/OT-Security-Beraterin & FachautorinIndependent IT/OT security consultant & specialist author

Ich ordne ein, wie Cyberangriffe Industrie und Versorgung treffen – und welche Entscheidungen im Betrieb zählen. Für Interviews, Statements und Hintergrundgespräche auf Deutsch und Englisch.I explain how cyberattacks affect industry and critical infrastructure, and which operational decisions matter. Available for interviews, expert comment and background briefings in German and English.

Sabine Frömling
Industrielle Cybersicherheit
OT-Security · KRITIS-Resilienz
Industrial cybersecurity
OT security · Critical-infrastructure resilience
Pressefoto ↓Press photo ↓
Fachbeiträge & BuchArticles & bookSpringer ViewegCSO OnlineComputerwocheCIO.deit-daily

Themen für RedaktionenTopics for editors

Einordnung mit BetriebsperspektiveAn operational perspective
01

Industrie & VersorgungIndustry & infrastructure

Wann wird aus einem IT-Vorfall ein Produktionsstillstand oder Versorgungsausfall?When does an IT incident become a production stoppage or a disruption to essential services?

Cyberangriffe · Altanlagen · FernzugriffeCyberattacks · Legacy systems · Remote access
02

Krise & WiederanlaufIncident response & recovery

Wer darf isolieren oder abschalten – und was muss vor dem Neustart geprüft werden?Who can isolate or shut down systems, and what must be checked before restarting?

Betriebsentscheidungen · Abhängigkeiten · ResilienzOperational decisions · Dependencies · Resilience
03

Verantwortung & GovernanceResponsibility & governance

Wie werden NIS2, ISMS und OT-Security im Anlagenbetrieb tatsächlich umgesetzt?How do NIS2, information security management and OT security translate into plant operations?

Zuständigkeiten · Änderungsmanagement · NachweiseResponsibilities · Change management · Evidence
04

KI & vernetzte IndustrieAI & connected industry

Welche Abhängigkeiten und Kontrollfragen entstehen durch KI-Agenten, Robotik und vernetzte Anlagen?What dependencies and control challenges arise from AI agents, robotics and connected plants?

Berechtigungen · Cloud-Abhängigkeiten · Sichere ÄnderungenPermissions · Cloud dependencies · Controlled changes

Formate: Schriftliche Statements · Interviews · Radio & Podcasts · TV & Live-SchaltenFormats: Written comments · Interviews · Radio & podcasts · TV & live broadcasts

Interviews & ExpertenstimmenInterviews & expert commentary

Meine Einschätzungen in der FachpresseMy perspective in the trade press

Wenn Cyberrisiken den Betrieb treffen, sind technische Details und klare Verantwortung gefragt. In Interviews und Expertenstatements ordne ich ein, was Vorfälle für Unternehmen und ihre Entscheider bedeuten.When cyber risks affect operations, technical detail and clear accountability matter. In interviews and expert commentary, I explain what incidents mean for businesses and the people making decisions.

Gastbeiträge & ArtikelreihenGuest contributions & article series

Von der Analyse zur Verantwortung im BetriebFrom analysis to operational accountability
IT-Director · Springer Professional
GastbeitragGuest contribution

Wer KI-Agenten handeln lässt, muss Grenzen setzen ↗

Welche Identitäten, Berechtigungen und prüfbaren Aktionen braucht agentische KI? Ein Gastbeitrag über die Regeln, die Unternehmen vor dem Einsatz festlegen müssen.Which identities, permissions and auditable actions does agentic AI need? A guest contribution on the rules businesses need to establish before deployment.

Zum IT-Director E-Magazin ↗Explore the IT-Director e-magazine ↗
CSO Online · USA
Drei zusammenhängende BeiträgeThree connected articles

Kritische Infrastruktur in den USA und EuropaCritical infrastructure in the US and Europe

Von gestohlenen Anlagen-Backups in Minnesota über die Absicherung von Siemens-S7-Steuerungen bis zur manipulierten Supermarktkühlung in Frankreich: drei Perspektiven auf die Frage, wie Cyberangriffe physische Abläufe treffen.From stolen plant backups in Minnesota and Siemens S7 hardening to tampered supermarket refrigeration in France: three perspectives on how cyberattacks affect physical operations.

Computerwoche · DeutschlandGermany
Vier zusammenhängende BeiträgeFour connected articles

Deutsche Industrie unter DruckGerman industry under pressure

Blinde Flecken, vergessene Fernwartung, industrielle Umrüstung und hybride Angriffe: Die Beiträge verbinden technische Angriffsflächen mit den Entscheidungen, die Unternehmen widerstandsfähiger machen.Blind spots, forgotten remote access, industrial conversion and hybrid attacks: these articles connect technical exposure with the decisions that make businesses more resilient.

Alle Fachbeiträge ansehen ↑Browse all articles ↑

Porträt · Computerwoche · August 2012Profile · Computerwoche · August 2012

Doppelbelastung: Projektmitarbeiter unter DruckThe double burden on project staff ↗

Ein früher Blick auf meine Arbeit: Das Karriere-Porträt stellt meine MBA-Forschung zur Belastung von Mitarbeitern vor, die Projekte zusätzlich zu ihren Aufgaben im Tagesgeschäft übernehmen.An earlier look at my work: this careers feature explores my MBA research into the pressures on employees who take on project work alongside their day-to-day responsibilities.

PressematerialPress materials

Direkt herunterladen · ohne AnmeldungDirect downloads · no registration
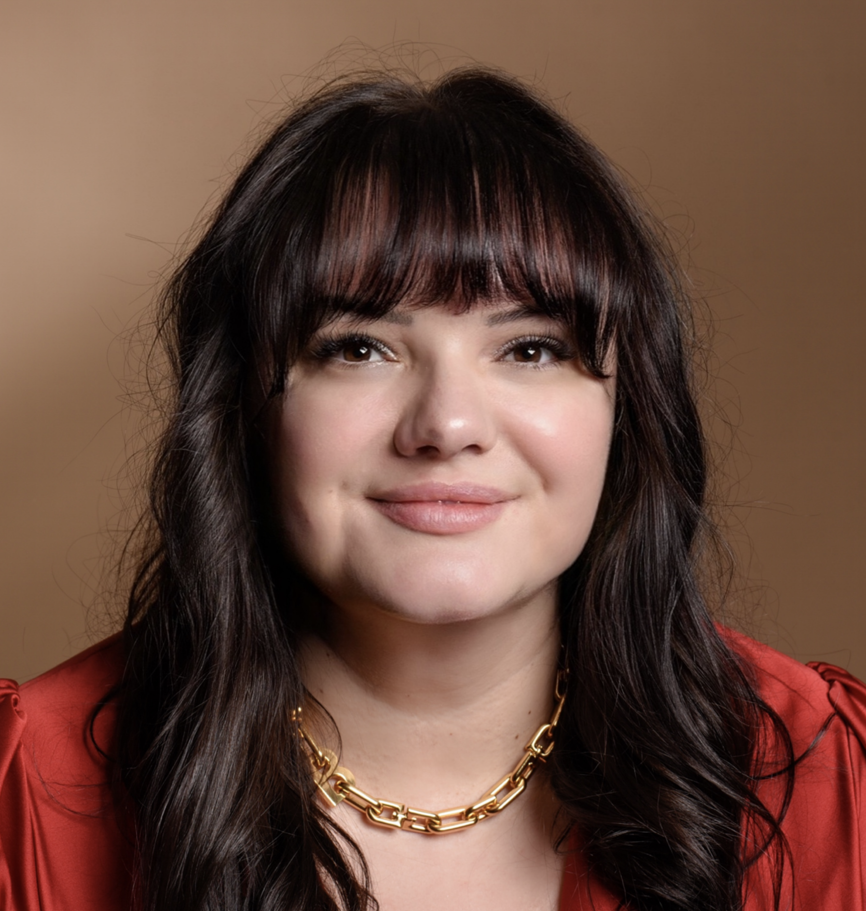
Presseporträt / Press portrait: Sabine Frömling
PNG · 866 × 911 px · 1,12 MB

PresseporträtPress portrait

Für redaktionelle Berichterstattung. Bildnachweis: Sabine Frömling, sofern kein anderer Fotografen-Credit vereinbart ist.For editorial coverage. Credit: Sabine Frömling, unless a different photographer credit has been agreed.

Foto herunterladenDownload photo ↓

Höhere Auflösung für Print auf Anfrage.Higher resolution for print available on request.

MEDIA KITSabine
Frömling
OT-Security
KRITIS-Resilienz
PDF · Deutsch · 4 Seiten · 1.986 KBPDF · German · 4 pages · 1,986 KB

Media-Kit

Profil, prägnante Thesen und verlinkte Artikelreihen: kritische Infrastruktur in den USA und Europa, Industrie unter Druck und konkrete OT-Betriebsentscheidungen.Profile, key positions and linked article series: critical infrastructure in the US and Europe, industry under pressure and practical OT decisions.

Media-Kit herunterladenDownload media kit ↓
DEENProfil & VitaProfile & bioSabine Frömling
TXT · DE / EN · 29.10.2026

RedaktionsprofilEditorial profile

Namensnennung, Kurzvita, ausführliche Biografie und Kontaktdaten als bearbeitbarer Text.Suggested attribution, short bio, extended biography and contact details as editable text.

Zum direkten ÜbernehmenReady to use

Namensnennung & BiografienAttribution & biographies
Redaktionelle NennungSuggested attribution

Sabine Frömling, Expertin für industrielle Cybersicherheit und KRITIS-ResilienzSabine Frömling, industrial cybersecurity and critical-infrastructure resilience expert

KurzvitaShort bio

Sabine Frömling ist unabhängige IT/OT-Security-Beraterin und Fachautorin mit Schwerpunkt auf industrieller Cybersicherheit und KRITIS-Resilienz. Sie verbindet Sicherheitsorganisation mit den Anforderungen des Anlagenbetriebs. Ihr Fachbuch „ISMS für die Industrie – Der Praxisratgeber“ ist bei Springer Vieweg erschienen.Sabine Frömling is an independent IT/OT security consultant and specialist author focused on industrial cybersecurity and critical-infrastructure resilience. She connects security governance with the demands of plant operations. Her German-language book “ISMS für die Industrie – Der Praxisratgeber” is published by Springer Vieweg.

Ausführliche BiografieExtended biography

Sabine Frömling ist unabhängige IT/OT-Security-Beraterin und Fachautorin in Berlin. Sie arbeitet seit 2008 in der Beratung und konzentriert sich seit 2020 auf Informationssicherheit und industrielle Cybersicherheit. Ihre Schwerpunkte sind OT-Security-Governance, Informationssicherheits-Managementsysteme und die Umsetzung von Sicherheitsanforderungen im Anlagenbetrieb. Sie beschäftigt sich insbesondere mit Zuständigkeiten, sicheren Änderungen, Dienstleisterzugängen und dem Wiederanlauf nach Cybervorfällen. Ihre Beiträge erscheinen unter anderem bei CSO Online, Computerwoche, CIO.de und it-daily. Sie ist Autorin des Springer-Vieweg-Fachbuchs „ISMS für die Industrie – Der Praxisratgeber“ und hat einen MBA der Wirtschaftsuniversität Wien.Sabine Frömling is an independent IT/OT security consultant and specialist author based in Berlin. She has worked in consulting since 2008, focusing on information security and industrial cybersecurity since 2020. Her work covers OT security governance, information security management systems and the implementation of security requirements in plant operations. She specialises in responsibilities, controlled changes, supplier access and recovery after cyber incidents. Her articles appear in publications including CSO Online, Computerwoche, CIO.de and it-daily. She is the author of the Springer Vieweg book “ISMS für die Industrie – Der Praxisratgeber” and holds an MBA from WU Vienna.

Fachautorin & BeraterinAuthor & consultant

Mehr zu meiner ArbeitMore about my work

Fachbeiträge zu OT-Security, Governance und industrieller Resilienz sowie mein Praxisratgeber bei Springer Vieweg.Articles on OT security, governance and industrial resilience, alongside my practitioner’s guide published by Springer Vieweg.

Sabine Frömling

Über die AutorinAbout the author

Sabine Frömling

Unabhängige Beraterin für IT/OT-Security und Compliance in Berlin. IT-Beratung seit 2008, seit 2020 mit dediziertem Fokus auf OT- und Industrie-Cybersecurity: mehr als 60 Projekte in 11 Ländern und über 25 Cybersecurity-Programme in Energie, Fertigung, Pharma und Finanzwesen.Independent IT/OT security and compliance consultant based in Berlin. Consulting since 2008, with a dedicated OT and industrial cybersecurity focus since 2020: more than 60 projects in 11 countries and over 25 cybersecurity programmes across energy, manufacturing, pharmaceuticals and financial services.

Sie hält einen MBA; ihre Beiträge erscheinen regelmäßig in Foundry-Titeln wie CSO Online, Computerwoche, CIO.de und ITWorld Korea sowie bei it-daily, in der <kes>, der Fachzeitschrift für Informationssicherheit, und weiteren Fachmedien.She holds an MBA, and her work is published regularly across Foundry titles including CSO Online, Computerwoche, CIO.de and ITWorld Korea, as well as in it-daily, <kes>, the German information security journal, and other specialist publications.

SCHWERPUNKTEFOCUS — ISO/IEC 27001 · IEC 62443 · NIS2 / KRITIS · OT-SECURITY-GOVERNANCE · ISMS-AUDITS